|
|
|
易祝兵 2007-12-10 ' b9 n6 d0 h6 o, J, e
万事开头难,其实真的有难或易么?不扯了,既然谈BIOS,就从第BIOS第一条指令开始吧。! ^9 z6 j- N0 _8 k4 _
不过事先准备一下:
$ z1 H% T' E8 r4 E1、你一定要能看懂汇编语言,如果不会,请直接关闭此话题。+ V& B4 s7 G- a f2 O9 X
2、debug32.exe/UltraEdit/IDA 当然,你用IDA那就更好,不过我不可能教你如何用IDA,我先用Debug/debug32的方法先进入话题。IDA Free版本你可以在本站搜索下载到。
% |( R% _2 o; l2 w2 i3、BIOS ROM文件,你可以Download自己主板或笔记本BIOS ROM回来(这是一定可以download的,也方便你找相应的DataSheet和具体Debug动作)1 ]& R7 t3 z; h6 w4 _
4、几分钟看文章的时间,会的直接关闭此话题。# o9 _9 X9 g4 B
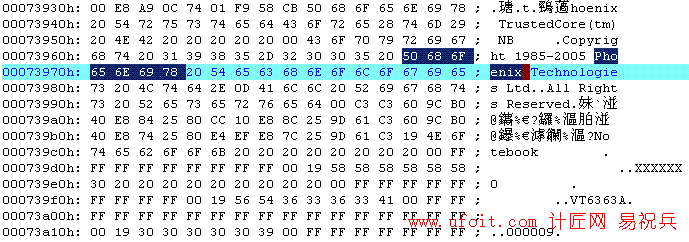
; c; {& Y* Z* m; Y9 j8 \2 ?开始吧,启动你的操作系统用UltraEdit打开你的BIOS ROM文件,找你感兴趣的字串如AMI,Insyde,Phoenix等,看我找到的如下图(这一定是Phoenix的BIOS了):
" L$ f0 _2 e6 F3 P
$ W! O6 c! W0 E( C
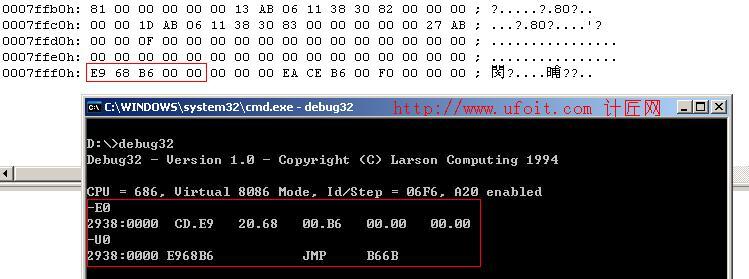
. `- g- R) R! E$ f; J2 B然后看文件最后头(也就是BIOS ROM mapping 到4GB的最高端部分),因为刷进BIOS ROM CHIP之后,计算机第一条指令会指向FFFFFFF0h的4G最高端,CS=F000h,EIP=FFF0h,第一条指令为兼容性,现IA32 CPU CS实际为0FFFF000h,当软件执行一个Far jump或一个Far call之后,CS才会跳变到正常实模式。
2 n" Z; R# L, }5 ?% T/ D* G
% t* D1 k# B6 h1 G" `; UCPU会从地址FFFFFFF0h取第一条指令,平台的地址解码器通过设定会指向相应的BIOS ROM CHIP,然后文件最后头的一排,就是指一条指令了。(注意Phoenix现阶段如用Phoenix刷BIOS工具刷的话,所用的ROM会比正常ROM多2K,也是加在文件最后头,所以要去掉那部分内容,文件大小按64KB、32KB、16KB(因那段才2KB,以后未知)...等取整即可,3 W6 ]" }% j2 z4 j
4 r: ]% h# G# E3 k1 D* l* {' [
我们再运行DEBUG32把指一条指令反汇编,如下图(这是一个512K的BIOS):
" T5 j- p Y0 v
8 \5 ~+ P* {1 D
& B5 i8 M. M! [9 c此BIOS的第一条指令是一个近跳转。本例子的文件长度是7ffff,那么我这样计算,因开机CS=F000段(注意实际如上说明),切出文件最大地址的64K做为此段所,这个段的第一条指令地址是F000:FFF0h,对应文件地址是7fff0,指令是jmp到 B66Bh,就是可算出就是跳转在文件的 7B66Bh的位置,注:有很多BIOS讲E05Bh的位置,这是AT BIOS的痕迹,AMI BIOS可能第一条指令就是这个,但Phoenix和Insyde BIOS,这个位置会留给跳转到(Phoenix)Boot block(简称:BB)或Insyde EFI SEC代码位置,如Phoenix BB执行完,再跳转到E05Bh,也就是AT BIOS RESET,我们系统启动后,大家可以看内存的F000:FFF0,反汇编一般都会是Far jmp F000:E05Bh,因为BIOS启动完啦,第一条指令的位置会由BIOS做AT BIOS兼容性处理掉(处不处理看BIOS的)。
+ [( Q) N" F1 a# K. C
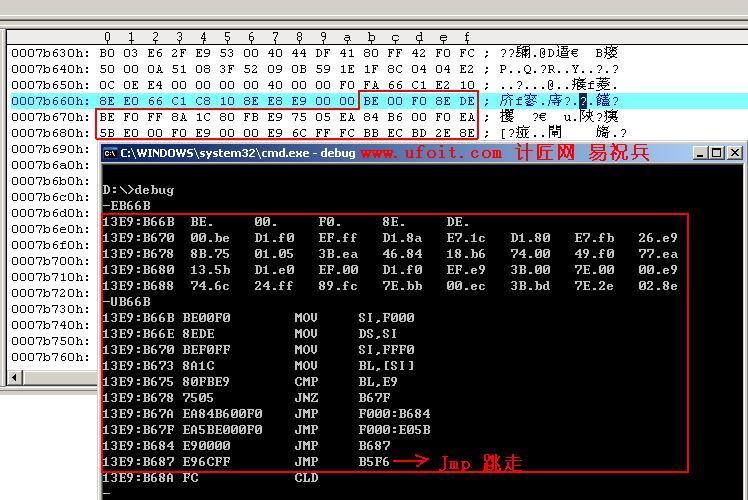
( A8 z! o) R. O6 |5 c K2 V9 n好的,我再转到文件的7B66Bh的位置,如下图:
: G& |: _; R* c+ T( D3 s
3 ~: p! n8 [% O; H+ B5 b) R
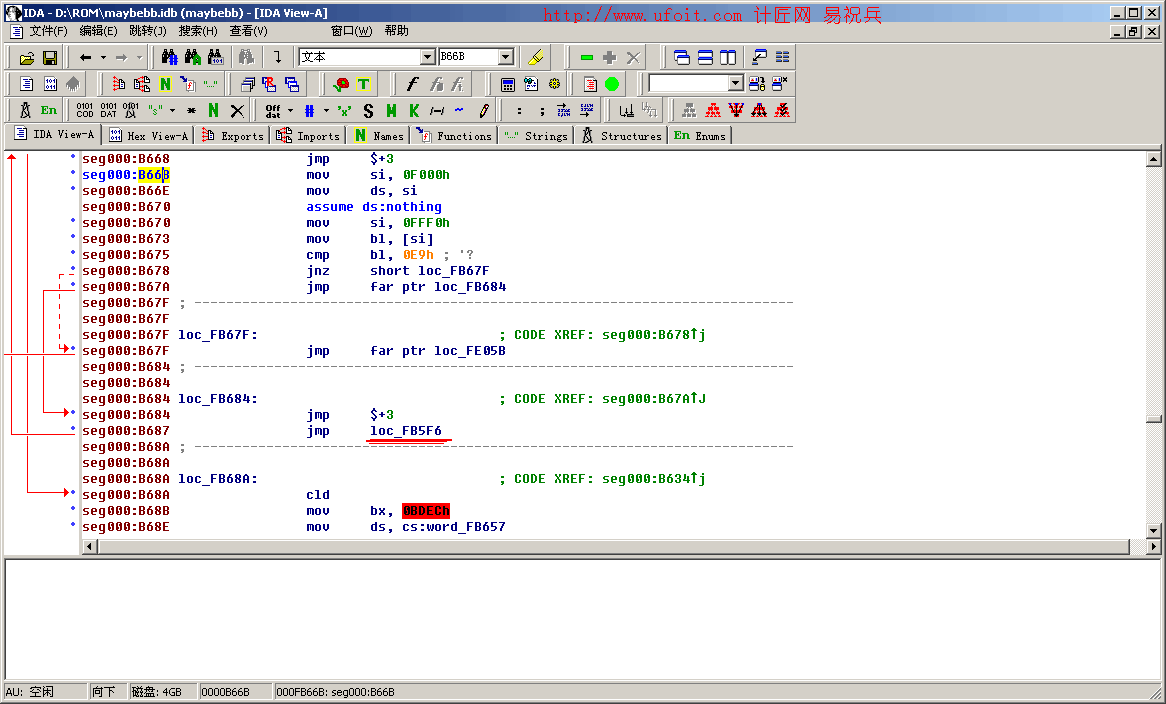
) ^% y9 f: B% T2 w' D代码意思是比较实模式的F000:FFF0h是否是E9h,如果不相等则跳转到F000:E05Bh,如果相等则经过几次其他的判断和跳转,最后到B5F6h,实际上也是跳到B5F6h,其它几个判断都会跳回来,限于啰嗦,不贴其它代码。不过现在,问题出来了,假如你也按我的做了,相信你一定输16进制代码输得眼都花了。启用IDA工具吧,如果不启用工具的话照旧,你用DEBUG或DEBUG32处理。IDA如何使用?自己摸索,我就不大费口舌了。见下图(是不是觉得清爽多了?)
. h! S% h' Y$ r9 g" D" c: k
 ' ?& R4 j7 a& y+ l' H" C2 b7 w; \
! F W0 X0 G3 ]! Q
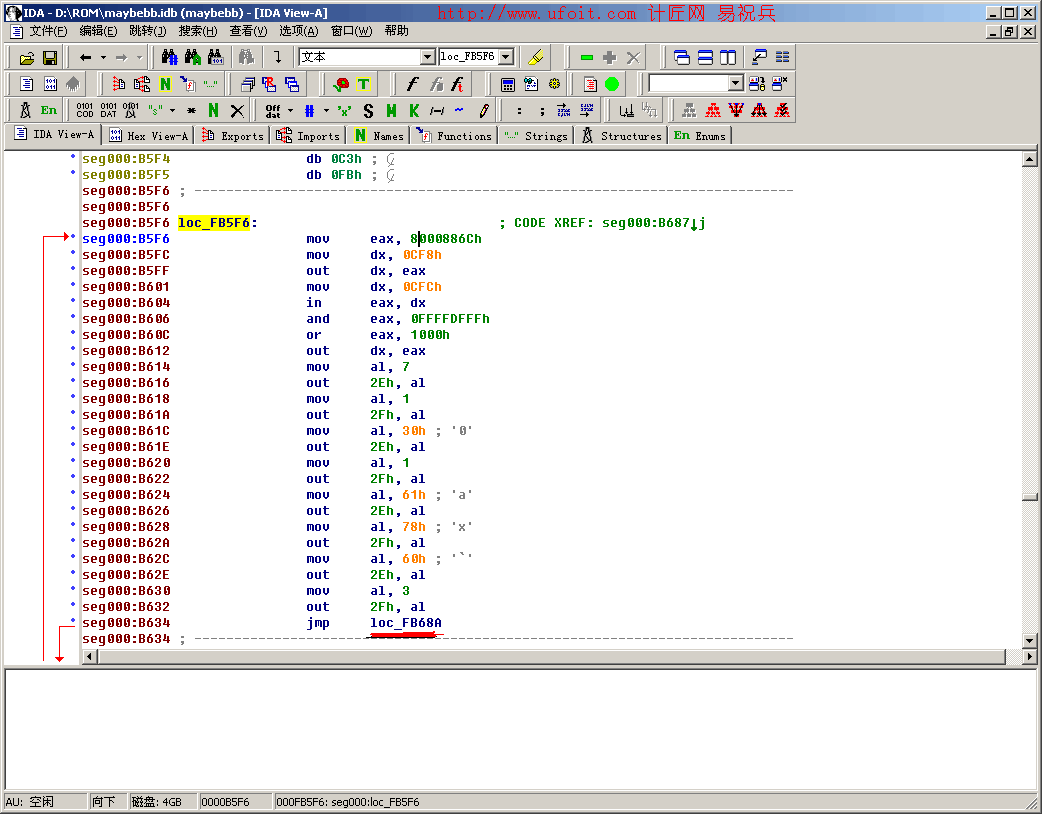
我们用IDA追到F000:B5F6的位置如下图:. D0 n, C3 | c- J9 s; z8 W' J* Q
* f0 x, l3 O+ F% J
0 x, M) J- L4 q% [ E; x$ s! s上图中的代码做了点chip的初始化(看第一张图的信息是VIA的Chipset,具体要见DataSheet)和SuperIO的初始化(说不定也是EC初始化)。1 C0 u: \( x5 c- @+ R* M
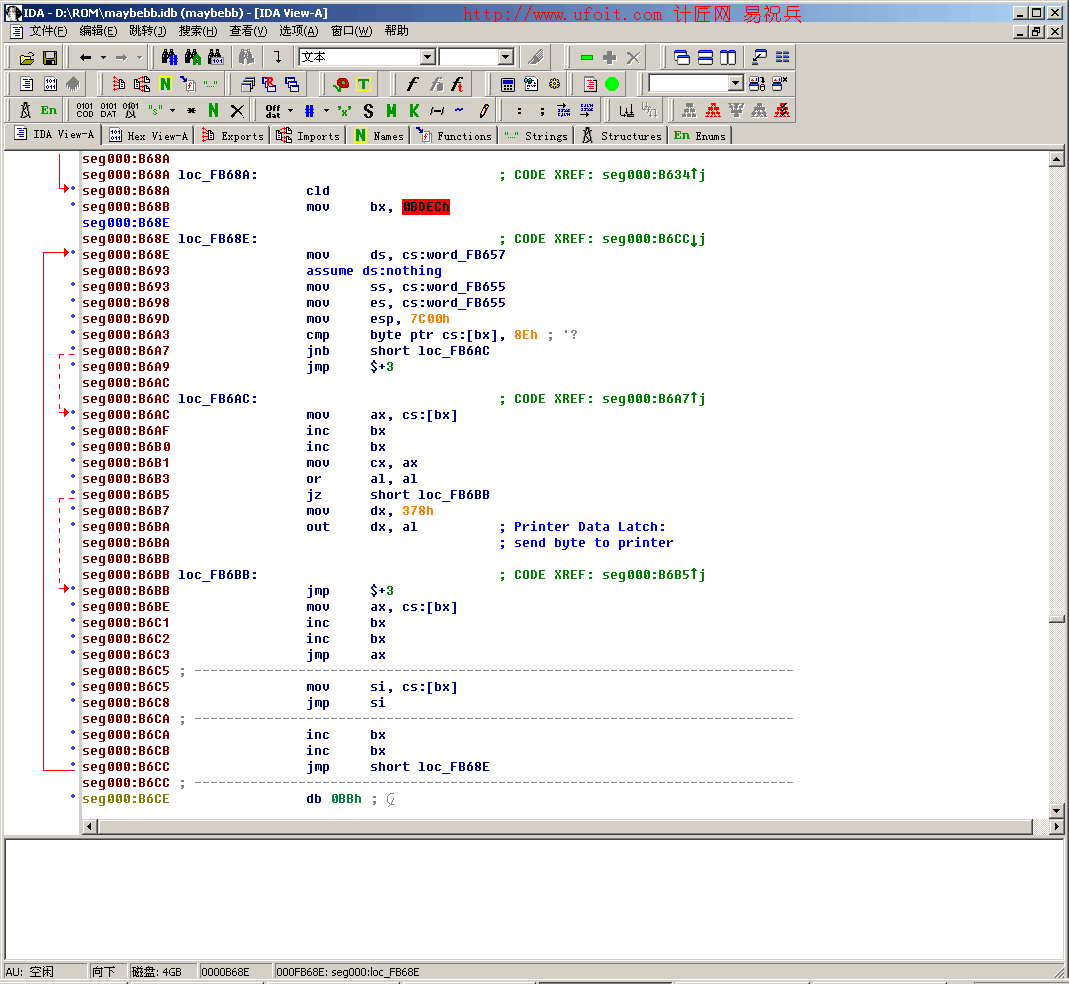
然后跳转到F000:B68Ah,B68Ah的代码如下图:
* b/ k W5 j1 a% a( W, P
 " n+ C+ x2 \. z/ L( D" P
$ n' h& @* o& q4 Q# F" E& o6 s
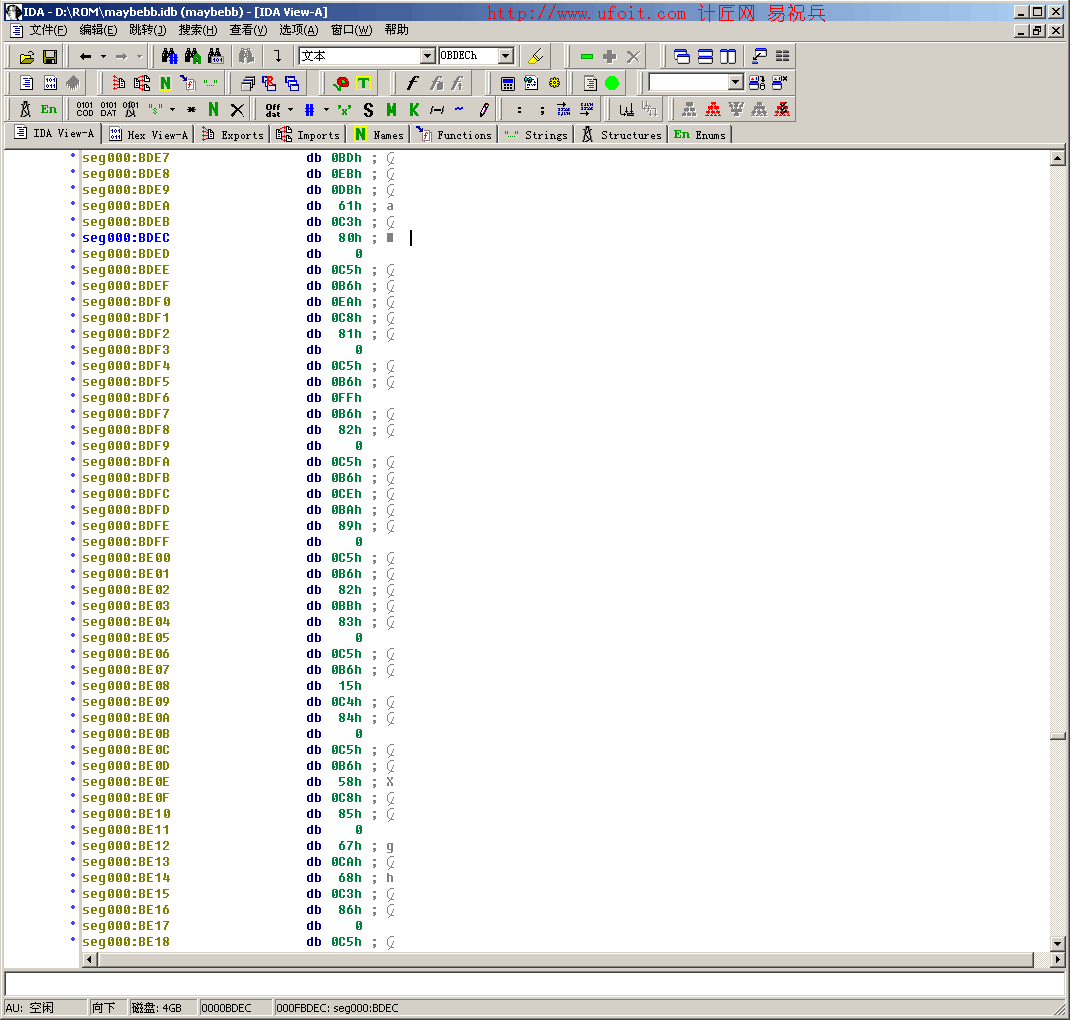
上图中的代码大致意思是在F000:BDECh处放置了一张Table,其中有一码(16bits)是向378h端口输出,另两个参数(double 16bits)是两个Function,跳进去执行,具体这张Table见BDECh的位置:
" W& b; t6 b( ~
. z$ U( J( E! c* `; ?3 K4 L% x7 H/ f& e I/ u! v$ h
你可以发现一大串Function Task....我是比较懒的人,你们慢慢看...这应该是Phoenix BB的一张表,它还会跳转到BIOS Reset位置的,要慢慢找...( I+ E4 ~1 R' m8 O4 \; Z5 m* c
( r2 C- k4 S$ q0 S; E% g' P: w
此文告一段落。 |
|

 IP卡
 狗仔卡
 发表于 2007-12-10 17:32:04
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 显身卡
 发表于 2008-1-31 01:12:08

