|
|
|
WMIACPI.SYS
; v" V, Q) }5 N) X# |8 D3 F+ r5 v1. WMI Concept# w# N. S/ w$ T
1 `; f. @3 t# m3 c% U- UWMI全称Windows Management Instrumentation是一种管理计算机系统的方式。它是微软基于WBEM的实现,WMI希望为系统管理以及分布式数据描述提供一种模型,并且允许使用基于COM的user mode API对系统部件进行访问、管理、控制。- Q( y2 P9 q' ]1 m5 B5 K) o
! e; k, _* }; [6 Q) V
4 E7 D4 n! A% G+ H+ Z
2. WMIACPI.SYS
* A/ P( v) u* }; N
- \0 c: P: U$ p& n* ~Wmiacpi.sys 是微软提供的一只generic mapping driver它的Plug and Play ID为 PNP0c14.,ACPI包含丰富的系统信息,OEM厂商可以利用这支mapping driver定制平台相关的功能而且允许使用WMI获取,如此便可以在单机或者在网络环境中获得平台的特定信息。关于如何在BIOS、OS中定制wmiacpi,bini已经给出了非常详细的讲解,有兴趣可以参考bini的文章。在这里我会讲解一下原理部分。ACPI-to-WMI mapping function是通过下述两只driver达成的:7 Y: O' ^! d% S9 K2 G7 P- T
A.Acpi.sys6 N' e n, ]' Q% b
B.Wmiacpi.sys; G" g. N& |& H& O* `8 Z* I) W4 y
A).Acpi.sys的一个主要功能是解释和执行aml,而aml就是asl code的机器码,所以ACPI asl code真正的执行是由acpi.sys触发的,而不是BIOS主动执行的。它的另一个功能就是查找ACPI spec定义的device Plug and Play ID,并据此创建相应的software device后续OS会为这些device加载对应driver。如power button driver,battery driver,lid driver,fan driver等等。Device 对应的Plug and Play ID可以查阅ACPI spec获得。
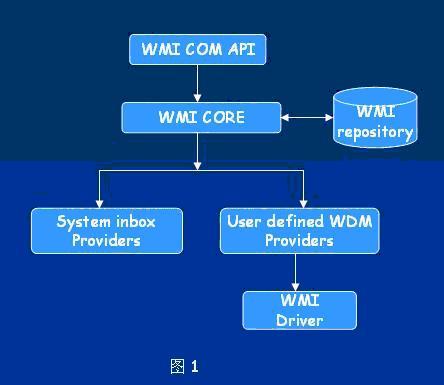
& t# r+ j% _% x% I) n0 iB).Wmiacpi.sys它的Plug and Play ID为PNP0c14,一旦BIOS 在asl code给出定义,acpi.sys就会创建这个pseudo device,OS就会load wmiacpi.sys作为该device的driver。当然仅仅加载这支driver还是不够的,为了能够使用WMI访问该software device包含的具体信息我们还需要一个供BIOS使用的asl文件以及与asl code对应的MOF文件而微软并没有提供Wmiacpi.sys相关的MOF文件。那么MOF文件到底有什么作用呢?要搞明白这一点我们来研究一下WMI的工作原理了,下图1展示了WMI Architecture:
W& p1 O3 [% ~$ Q% l ^
3 J+ G& }8 ^7 r+ y) i6 R! ^
2 B0 C1 N9 a4 ^. `/ u( {+ g
 ( V* h0 d( j! H: r
当user使用API访问WMI信息时,WMI CORE会查看repository中已知的scheme定义,然后将希望获得的信息通过IRP的形式送给Providers这些Providers通常都是WMI Driver,它们处理IRP并将所需信息送给上层。那么也就是说必须要将MOF scheme加到WMI repository之中,consumer 才可能透过WMI COM API访问到。完整的过程是这样的OS在加载WMI驱动程序的时候会查看驱动程序的MOF scheme,如果驱动程序MOF scheme 部分正确无误,那么OS会将MOF scheme提取出来并自动加入到repository之中。所以OS仅仅加载wmiacpi.sys并不行,我们还需要给出与ACPI asl code对应的MOF scheme,并且通过在WMIACPI service key 下面建立一个key MofImagePath它的value指向MOF档的路径。如此在OS加载wmiacpi.sys时就会将对应的MOF scheme加入到repository之中,后续consumer访问时WMI CORE就会检索到scheme信息,然后下IRP给wmiacpi.sys。讲到这里原理应该差不多了但还要注意的是wmiacpi.sys并不会去执行asl code,最终执行动作还是会由acpi.sys发动。driver是层次结构的,acpi.sys是wmiacpi.sys的lower driver,wmiacpi.sys会将上层对asl的访问转化为low level IRP 送给acpi.sys,acpi.sys再返回具体信息然后逐级回送。 M! z) M4 E4 p/ l" N0 v
! I. \/ F% b( g# f3. Under the hood, k& B" @( e3 m" H8 u) a, y
$ c6 P% o$ t I; ]
前面都是原理的介绍,讲的我都快吐血了J,实践是检验理论的唯一标准。说不如做,随我揭开内幕一探究竟。WDK ver6000 src带了一个wmiacpi的samplecode,build之后会生成一只acpimof.dll,在BIOS里面将device.asl包进去然后再注册表中加入acpimof.dll的信息然后重启。讲到这里还要提到一个验证wmi的好工具叫做WMICodeCreator.exe微软的网站上有下载,下面我们就使用该tool验证前面的说法,下图2演示了我们定制wmiacpi之后的状况:
1 V1 X: L0 T5 q% M- T
4 O0 p6 M; R* ~2 s8 P. }& m- g6 S n9 d* t
3 Y9 f8 D0 `. t7 K4 D& |
图 2
! U0 [* j, c( F+ B9 q. {图2红色方框标注的AcpiTest_**就是我们定制的WMI class。也就是OS Load wmiacpi.sys之后将其MOF档案解析出来并加入到WMI repository于是我们就看到了上图的信息。下面我们来跟踪一下访问具体的class的情况吧,祭出WinDbg,let’s go!首先查看一下wmiacpi.sys这支driver有没有被加载下图3表明该driver被正常加载了。
. W' R1 x) O/ G4 O w8 O5 m" s2 `) J: V7 y0 r; w0 i U& w6 v
) ^3 t5 K, [4 E0 g* G; e图3 / n- j, ?7 u; h1 q& I9 F: c* S, X6 n
由图3显示与wmi相关的有两个driver:wmilib.sys和wmiacpi.sys,wmilib.sys是干嘛的呢?别急后续讲述wmi driver的文章会详细介绍它。既然被加载了那我们就要dump wmiacpi.sys的symbol看看有哪些有用的信息,这样我们才比较容易下手J。下图4显示了wmiacpi.sys的所有symbol。1 J$ `6 i; m6 v5 X" p2 C
& O9 O2 U$ s: @/ k' t; ~, }% B1 \- d5 X) E
图4
# |% o+ B* S) C! \' M6 T+ f" j前面我们还讲到wmiacpi.sys最终会调用到acpi.sys访问asl code那我们再看一看acpi.sys有哪些symbol,下图5显示了acpi.sys的所有symbol:# B, e5 |6 _" x2 q
( E9 F; v: C5 r2 u# G
) e$ `- T" t& t( k- l图5 9 |4 }$ G9 m+ p5 x* I+ `
经过分析上述symbol我觉得下述函数很有作案嫌疑,所以将它们秘密监控J都给设上断点,被怀疑的对象如下图6所示:
' d6 o9 Q0 k$ n2 u q; s9 L
( ?+ \2 L* s* o5 _# p
8 O) d' C4 R' H% C$ E图6 ) U; y8 ` b1 ?8 U. e+ n
如图所示:5 A1 h0 c# z2 a
5 w4 t9 N3 ?3 ]7 j2 Kwmiacpi!WmiAcpiSetWmiDataItem0 e+ O$ ~4 t c, }. s! N
( ^# H9 u# R# G5 d! \9 Z! Jwmiacpi!WmiAcpiSetWmiDataBlock- p( e# [$ B3 V O( I8 t
9 f; i/ _6 D& S9 ~wmiacpi!WmiFireEvent8 E" g e1 {3 m1 m- y
. L- |1 K' c) M/ _; i! u* f0 ?) \wmiacpi!WmiAcpiQueryWmiDataBlock, J1 O; E+ ^: V. k' ?
( W, O D+ z; z& y6 Ewmiacpi!WmiAcpiSendAsyncDownStreamIrp
( z' }6 `6 r/ e; a* |1 k* c* v- r- p! f
wmiacpi!WmiSystemControl
* s+ q& k( A! s2 j: f& D
3 Z! v; P, `/ E3 I9 O4 p! R& _wmiacpi!WmiAcpiSystemControlDispatch
9 i. y' I: ^8 T/ Y3 e8 W; d# y$ g/ P+ I2 u$ C0 ?& r0 Z* c
acpi!ACPIIoctlEvalControlMethod
3 Y- J7 _& z. Y: [
3 k/ f& h9 z# ~* W- R" }3 c* }$ |acpi!ACPIIoctlAsyncEvalControlMethod% d# @; x" ~9 V
$ ?" o, U) j ~# W- i
acpi!ACPIIoctlAsyncEvalControlMethodEx- ?8 p# D5 F- S( I4 B$ M) q$ u
$ U. Q, r3 f3 w
acpi!ACPIIoctlEvalControlMethodEx; p: k7 w" x, d
/ p- l9 d, j% I7 ?6 c
acpi!ACPIButtonDeviceControl
2 _$ a3 x/ K D0 J+ f7 S& s# L' p* K. i) b
acpi!ACPIEcInternalControl
! T; m @: w4 Q& ~+ P6 ]/ G% |: X- [) E% f) [' v
acpi!AcpiEmbeddedControllerIrpDispatch
& B g* G7 p3 r/ u/ e. e4 ^" X& y4 h- h
acpi!ACPIIrpDispatchDeviceControl
, M" E8 U8 ~ L: z1 X
3 a) ]( m4 w1 ~$ Pacpi!WmiSystemControl
7 P, y. l# o* H, _9 _- |3 ^; t5 D
这些函数都被设置的断点,下面就我们读写一个class试试看了,图7证实了我之前的所说绝非空口无凭,我们读AcpiTest_MPackage class时发现先会call wmiacpi!WmiAcpiQueryWmiDataBlock,然后acpi!ACPIIrpDispatch DeviceControl会接手,当然后续还会有别的一些动作,但是上述行为就足以支撑我的论点了J。
+ h0 d- C' n& V: N3 ?% i- l$ @& O3 \% d' ]9 O- [' J* B4 T
0 R; v; j; F& S+ M1 P9 u
; _6 {/ X, f7 ^( ?3 G
2 ?. J; {5 H4 m- _7 Z图7
" Z/ Q$ \' j7 m 图8演示了我们发一个event的状况,图中显示acpi.sys会接到该event然后透过wmiacpi!WmiFireEvent送给上层AP,上层AP再透过IRP下来qurey其它相关的具体信息。; V- |" _0 W/ N1 E
4 r8 h+ ? \9 U% n3 E- G- ?! P" H
; t* G8 t; k7 M: P! I H" m" e
9 u& J# R8 U: r, V5 H7 X图8
* A; c% Y6 q3 b/ ^7 w以上就是我费尽九牛二虎之力挖掘的wmiacpi.sys的秘密了,再附上一幅我的debug环境J。 [; K: h% k" z, Q
+ w, B2 l( e$ T4 B( @# W
: `% T( V+ L) c8 N' \
4 w0 r: U/ d5 g( V! @/ M图9 / i7 O) ~9 ?3 ^7 e7 I9 `" }
That’s all!
S9 s1 V# B) \Peter
7 L$ S, U/ W* H: ]& D- k+ n/ M3 d9 d. b
[ 本帖最后由 peterhu 于 2009-5-25 09:31 编辑 ] |
|

 IP卡
 狗仔卡
 发表于 2009-5-22 17:14:23
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 显身卡
 发表于 2009-5-22 20:27:37


 今天我再试试也许就出来了